

Te acompañamos para cumplir el Esquema Nacional de Seguridad (Real Decreto 311/2022) y superar la auditoría de certificación. Servicio dirigido por Óscar González Núñez, Auditor Jefe ENS, desde Valladolid para toda España.
Actualizado el 20 de octubre de 2026 · Por Óscar González Núñez, Ingeniero en Informática y Auditor Jefe ENS
Diagnóstico inicial (gap analysis):
Analizamos tu situación frente a los requisitos del ENS y te entregamos un informe con las brechas y prioridades.
Categorización del sistema:
Valoramos la información y los servicios para determinar si tu sistema es de categoría BÁSICA, MEDIA o ALTA.
Análisis de riesgos:
Identificamos amenazas y riesgos y definimos las medidas del Anexo II que te aplican.
Documentación y políticas:
Política de seguridad, Declaración de Aplicabilidad, normativas y procedimientos adaptados a tu organización.
Auditoría interna:
Revisamos el sistema con criterio de auditor jefe antes de la auditoría de certificación.
Acompañamiento en la certificación:
Te apoyamos durante la auditoría con la entidad certificadora y en la resolución de no conformidades.
Por qué con nosotros: el servicio lo dirige un Auditor Jefe ENS e Ingeniero en Informática, así que preparas tu sistema con los mismos criterios con los que se va a auditar. Trabajamos de forma presencial en Valladolid y Castilla y León, y en remoto en toda España.
¿Quieres saber en qué punto estás? Solicita un diagnóstico. También te puede interesar nuestra consultoría ISO 27001 o la preparación para NIS2.
Guías relacionadas: qué empresas deben cumplir el ENS, cómo preparar una auditoría ENS y ENS o ISO 27001.
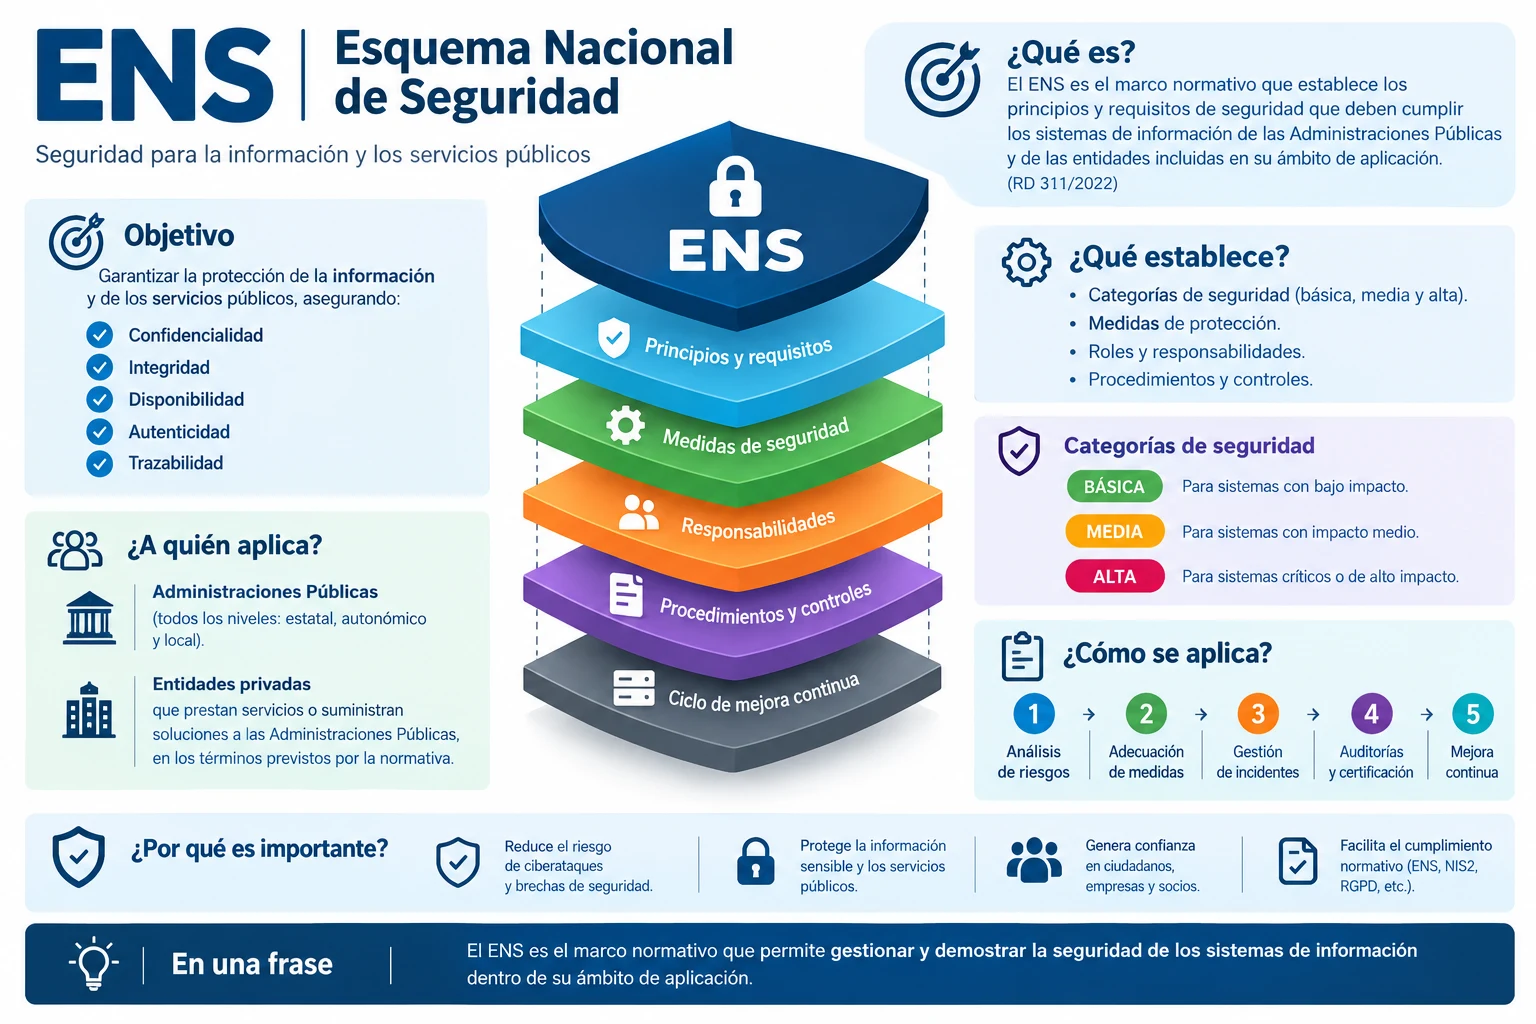
Es el marco obligatorio de seguridad de la información para el sector público español, regulado por el Real Decreto 311/2022. Establece los principios, requisitos y medidas de seguridad que deben aplicarse a los sistemas que tratan información o prestan servicios públicos.
Sí, si presta servicios o suministra soluciones a una administración pública (por ejemplo, alojamiento, desarrollo de software, soporte o servicios en la nube que tratan información pública). Cada vez más pliegos de licitación exigen la certificación o la declaración de conformidad con el ENS.
La categoría depende del impacto que tendría un incidente sobre la información y los servicios. En categoría BÁSICA basta con una autoevaluación y una declaración de conformidad; en MEDIA y ALTA se necesita una auditoría de certificación realizada por una entidad acreditada.
Los sistemas de categoría MEDIA y ALTA deben someterse a una auditoría ordinaria al menos cada dos años, y también cuando se producen cambios sustanciales en el sistema.
Depende del tamaño de la organización, la categoría y el punto de partida. Una pyme con una base de seguridad razonable suele necesitar de unos meses a medio año hasta estar preparada para la auditoría. Tras un diagnóstico inicial te damos un plazo concreto.
Cada proyecto se presupuesta a medida según la categoría del sistema, el número de servicios y la documentación que ya exista. Contacta con nosotros y te enviamos una propuesta sin compromiso.
Sí. Los controles del ENS se solapan en gran parte con ISO/IEC 27001 y con las medidas de gestión de riesgos de la directiva NIS2, así que un sistema adecuado al ENS adelanta buena parte del trabajo.